2025年9月に発生したアサヒグループホールディングスへの大規模なサイバー攻撃は、日本のサプライチェーンや製造業のセキュリティ体制に大きな衝撃を与えました。商品の受注・出荷停止やコールセンターの機能不全など、日常生活や企業活動に直結する深刻な影響が浮き彫りとなりました。
本記事では、ランサムウェアによる被害発生から情報漏えい調査の結果、国際的な犯行グループ「Qilin」メンバーの拘束、そして2026年現在の復旧・対応状況に至るまでの経緯を正確に紐解き、分かりやすく解説します。
アサヒグループサイバー攻撃の現在は?2025年9月からの全貌と最新動向
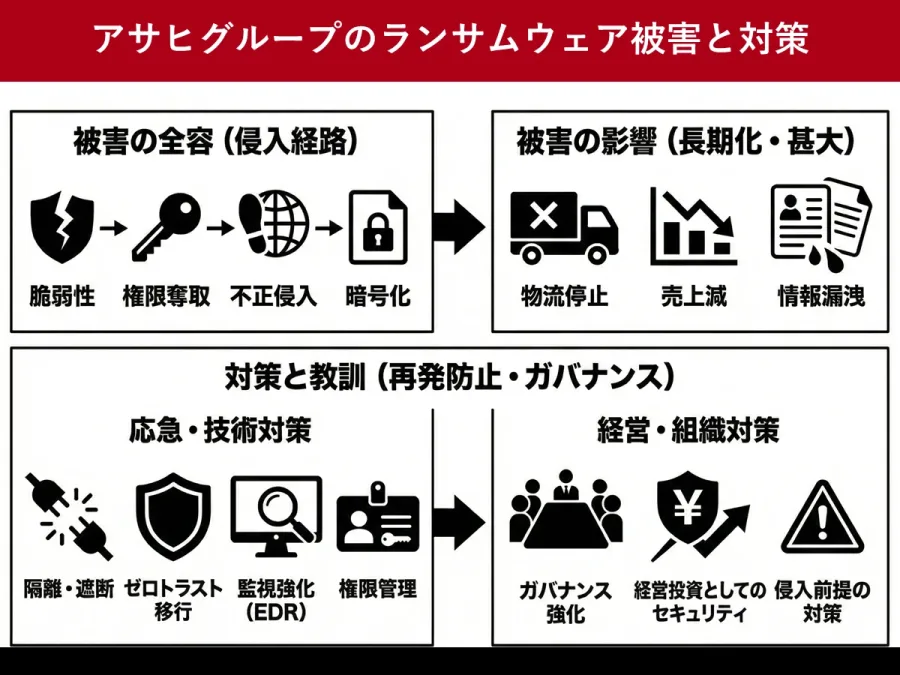
アサヒグループホールディングスを襲ったサイバー攻撃は、2025年9月29日の朝に表面化しました。グループ各社の基幹システムがランサムウェアの被害を受け、商品の受注や出荷業務、コールセンター業務が一時的に麻痺するという事態に陥りました。日本の大手飲料・食品メーカーが標的となったこのインシデントは、製造・物流インフラが抱えるサイバーリスクの高さを改めて浮き彫りにしました。
2026年現在に至るまで、アサヒグループは警察庁をはじめとする関係機関や外部の専門調査機関と連携し、被害の全容解明と再発防止に向けたシステムの刷新を継続しています。公式発表や各種報道によると、単なる一企業のトラブルに留まらず、外部データセンターやサプライチェーンの脆弱性がどのように突かれたのかという点において、業界全体の警戒水準を引き上げる契機となりました。
サイバー攻撃発生の経緯とシステム障害の実態
2025年9月29日午前7時頃、アサヒグループホールディングスのグループ各社において予期せぬシステム障害が検知されました。ランサムウェアによる暗号化や不正アクセスの影響により、工場からの製品出荷や営業部門の受注管理システムが停止。全国の小売店や飲食店への供給網に遅れが生じるなど、多大な影響が発生しました。
公式発表資料によると、障害発生直後から社内に対策本部が設置され、外部のセキュリティベンダーを交えたフォレンジック調査が急ピッチで進められました。外部データセンターへの不正侵入経路や、内部統制におけるセキュリティ上の不備についても精査が行われ、段階的な安全確認を経ながらシステムの切り替えと復旧作業が昼夜を問わず実施されました。
【時系列表】アサヒグループサイバー攻撃の発生から2026年最新動向まで
ここでは、2025年9月のインシデント発生から2026年に至るまでの主要な経緯と公式対応の推移を時系列の表に整理します。
| 時期・日時 | 発生した出来事・対応 | 公式発表・検証のポイント |
|---|---|---|
| 2025年9月29日 | アサヒグループ各社でシステム障害発生。商品の受注・出荷およびコールセンター業務が停止。 | ランサムウェア攻撃による影響を確認。対策本部を設置し原因究明を開始。 |
| 2025年11月 | 記者会見および公式リリースによる被害状況の詳細公表。 | データセンターへの不正侵入やシステム運用の課題について説明。 |
| 2026年(時期推移) | 情報漏えいに関する調査結果の公表、影響範囲の特定と対象者への対応。 | 約228.9万件の漏えいのおそれを発表。Qilinメンバー拘束等の国際動向が浮上。 |
| 2026年10月22日 | PHP脆弱性等への対応に伴う予防的なサイト一時停止を実施。 | 継続的なセキュリティ強化と再発防止策の徹底を示す一環として対応。 |
情報漏えい調査結果と被害規模の全貌
アサヒグループホールディングスが実施した詳細な調査の結果、不正アクセスおよびサイバー攻撃により、顧客や取引先、従業員に関する情報が流出したおそれがあることが判明しました。公式発表によると、漏えいのおそれがある情報の総数は約228.9万件にのぼるとされています。
企業側は、対象となった可能性のある関係者に対して個別のお詫びと説明を実施するとともに、個人情報保護委員会への報告など必要な法的手続きを適切に進めてきました。ランサムウェア攻撃の目的が単なるシステムの破壊だけでなく、データの窃取と身代金の要求(ダブルエクソション)であったことが裏付けられており、サイバー犯罪の巧妙化と脅威の深刻さが改めて示されました。
犯行グループ「Qilin」と国際的な捜査・メンバー拘束の動向
今回のインシデントの背景には、国際的なサイバー犯罪グループの存在がありました。報道や捜査関連の資料によると、巧妙なランサムウェア攻撃を展開する「Qilin(キリン)」と呼ばれるハッカーグループの影が指摘されており、その中心メンバーが法執行機関によって拘束されたという動きが報じられています。
サイバー犯罪のグローバル化が進む中、警察庁や海外の捜査当局による国際連携捜査が強化されています。ランサムウェアをサービスとして提供する「RaaS(Ransomware-as-a-Service)」モデルを用いる組織の摘発が進むことで、模倣犯や類似の攻撃に対する抑止力となることが期待されています。
2026年現在の復旧・対応状況とサプライチェーンへの教訓
2026年現在、アサヒグループにおける主要システムは大部分が安全性を確認した上で運用が再開されていますが、セキュリティの高度化と監視体制の常時化は現在進行形で続けられています。例えば、2026年10月下旬にはPHPの脆弱性に関する報道や予防的措置として一部サイトが一時停止されるなど、常に最新の脅威に対応するためのアジリティが求められています。
今回の事案は、アサヒグループ一社にとどまらず、国内外の多くの製造業や流通業に対して「外部データセンターにシステムを預けているから安全というわけではない」という教訓を残しました。ゼロトラストセキュリティの概念に基づいたアクセス権限の厳格化、サプライチェーン全体での脆弱性管理、そしてインシデント発生時の迅速な情報開示の重要性が、現代の経営における必須条件となっています。
【アサヒサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒグループへのサイバー攻撃はいつ発生しましたか?
A1:2025年9月29日の朝にグループ各社でシステム障害として表面化し、ランサムウェアによる攻撃であることが確認されました。
Q2:情報漏えいの規模や件数はどのくらいですか?
A2:公式調査の結果、顧客や取引先、従業員などに関する情報約228.9万件に漏えいのおそれがあることが判明しています。
Q3:2026年現在の復旧状況やシステムの安全性はどうなっていますか?
A3:段階的な復旧とシステムの刷新が進められており、2026年現在も最新の脆弱性に対する予防的措置や監視体制の強化が継続的に実施されています。
2025年9月のランサムウェア被害から始まったアサヒグループホールディングスのサイバー攻撃インシデントは、デジタル社会におけるサプライチェーンの脆弱性と、ランサムウェア攻撃の脅威を日本社会に強く印象付けました。約228.9万件に及ぶ漏えいのおそれや「Qilin」メンバーの拘束といった一連の動向は、企業が直面するリスクのグローバルな広がりを示しています。
今後、企業や組織がサイバー攻撃から自らを守るためには、単なる対症療法的なセキュリティ導入ではなく、ゼロトラストを前提とした厳格なアクセス管理、外部委託先やデータセンターの監査体制の強化、そしてインシデント発生時の透明性の高い情報開示が不可欠です。本事例から得られた教訓を各社が自社のセキュリティ戦略にどう落とし込むかが、これからのデジタル社会における信頼性の分かれ道となります。